 Matthijs van Dorp
Woensdag 21 oktober was Telerevalidatie.nl een groot deel van de dag niet bereikbaar. Dat was geen storing, maar een keuze. In dit bericht leggen we uit wat er gebeurde, wat we besloten en hoe de dag verliep. Daarna vertellen we wat meer over wat we normaal gesproken doen om jullie gegevens veilig te houden.
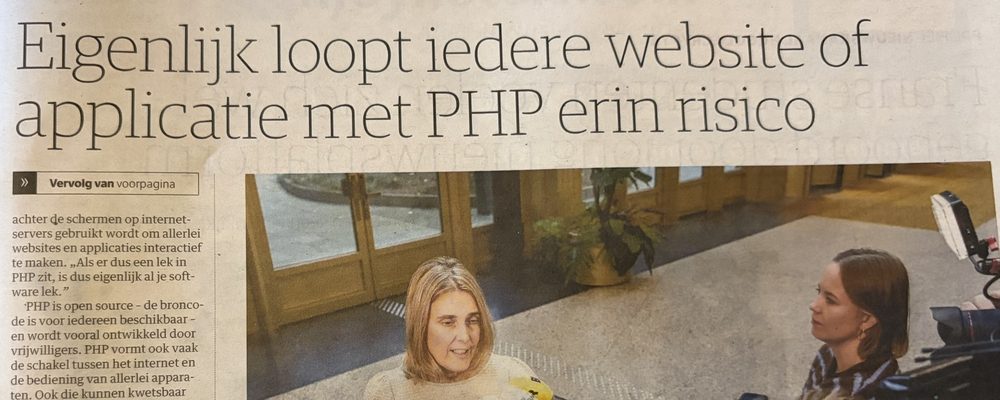
Die ochtend werd bekend dat er twee kritieke lekken zaten in PHP, de programmeertaal waar ruim 70% van alle websites op draait, ook de onze. Via zo'n lek kan een aanvaller op afstand code uitvoeren op een server. De details zouden eerst om 14.00 uur en toen om 16.00 uur openbaar worden, en de verwachting was dat hackers daar direct mee aan de slag zouden gaan. Het Nationaal Cyber Security Centrum haalde zijn eigen site offline, en in de loop van de dag volgden onder andere DigiD, MijnOverheid, de Tweede Kamer en veel nieuwssites.
We hebben alle servers direct uitgeschakeld, nog voordat de details van het lek bekend waren. Niet omdat er iets aan de hand was: er was geen enkele aanwijzing dat onze systemen waren aangevallen. Maar we werken met gegevens van patiënten, en zolang we niet konden uitsluiten dat die gegevens risico liepen, vonden we offline de enige verantwoorde optie.
Dat is geen besluit dat je graag neemt. Behandelaren konden niet bij hun patiënten, patiënten niet bij hun oefeningen. Doen alsof er niets aan de hand was, was alleen geen oplossing.
Ik ben zo'n 20 jaar fulltime bezig met het bouwen en onderhouden van applicaties, en dit had ik nog niet eerder meegemaakt. Om een idee te geven van de omvang: van alle websites die ons monitoringbedrijf in de gaten houdt, was die dag ongeveer 20% om dezelfde reden offline.
Ik wil jullie bedanken voor het begrip dat we die dag hebben gekregen, via e-mail en in de vele telefoontjes. Het was voor niemand leuk. We hebben het incident intern doorgenomen, zodat we een volgende keer nog sneller kunnen schakelen.
Een dag als deze is uitzonderlijk. Het meeste beveiligingswerk zie je juist niet, omdat het op de achtergrond gebeurt. Een paar dingen die we doen:
Een firewall die het meeste tegenhoudt. Elke dag komen er grote aantallen verzoeken binnen die niets met revalidatie te maken hebben: geautomatiseerde scans, inlogpogingen, bekende aanvalspatronen. Onze firewall blokkeert die voordat ze onze applicatie bereiken. Wat jullie zien, is maar een klein deel van wat er aan de voordeur gebeurt.
Maandelijkse security scans en pentests. Elke maand laten we onze systemen testen op bekende kwetsbaarheden, en proberen we zelf binnen te komen zoals een aanvaller dat zou doen. Vinden we iets, dan lossen we het op voordat iemand anders het vindt.
Onafhankelijke toetsing. We zijn NEN 7510-gecertificeerd en het platform heeft een CE-markering als medisch hulpmiddel. Een onafhankelijke partij controleert dus jaarlijks of we doen wat we zeggen.
Daarnaast houden we onze software en servers elke nacht up-to-date, want de meeste aanvallen misbruiken lekken waar al lang een oplossing voor is. Woensdag was precies het zeldzame geval waarin die oplossing nog niet bestond. Dan blijft er maar één optie over, en die hebben we genomen.
Geen enkele techniek is 100% veilig. Wat je wél kunt doen, is snel zien dat er iets speelt en dan niet aarzelen. Dat hebben we woensdag gedaan, en dat zouden we opnieuw doen.
Heb je vragen over deze dag of over onze beveiliging? Mail of bel ons gerust. Meer achtergrond vind je ook op onze beveiligingspagina.
Maak een gratis proefaccount aan en probeer het zelf